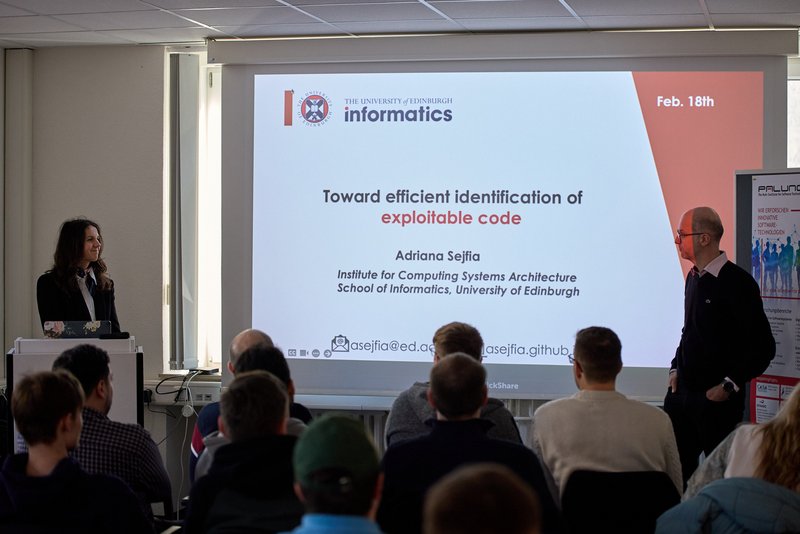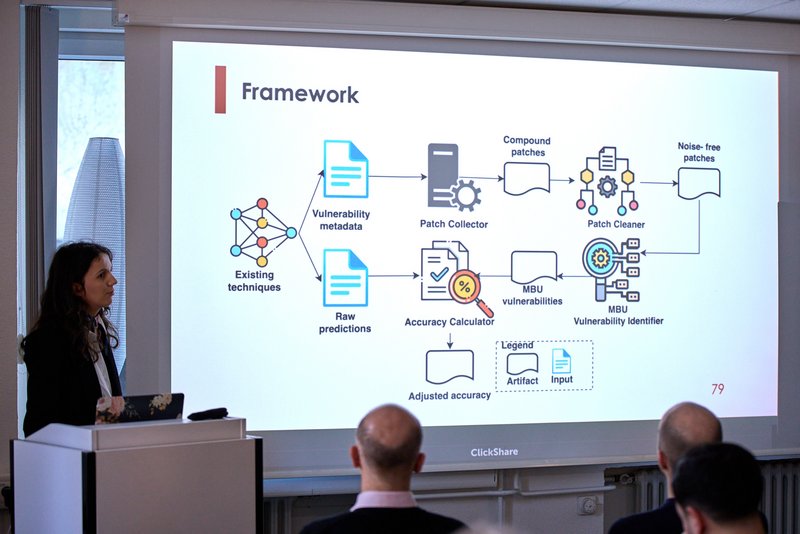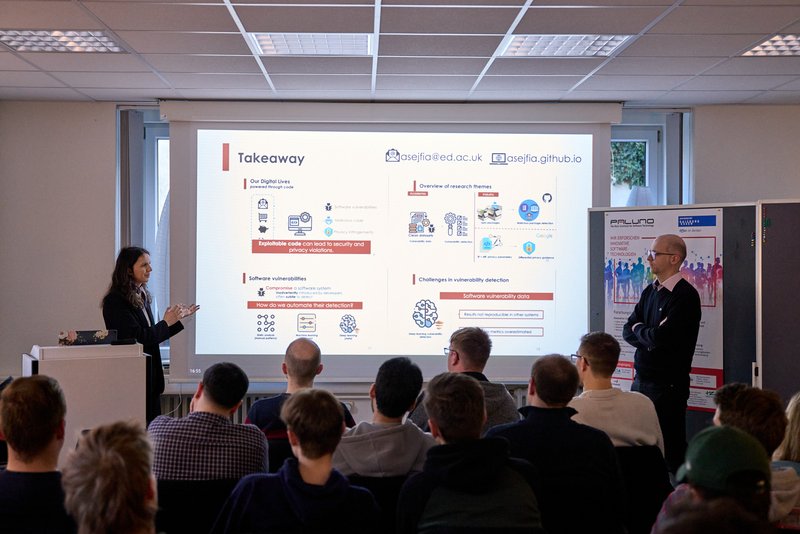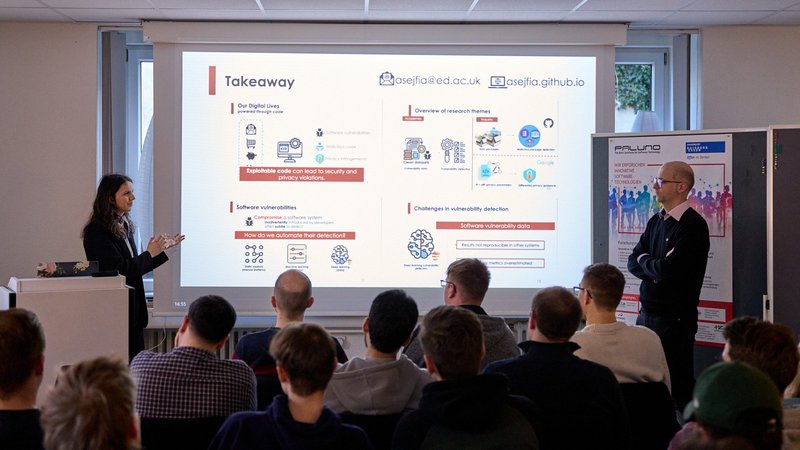
In ihrem Vortrag stellte sie dar, wie Programmierfehler im Code zu Sicherheitslücken führen und zu Angriffsvektoren für potenzielle Angreifer werden können. Ein weiteres Problem ist der sorglose Umgang mit Datenschutzanforderungen, wodurch Nutzerdaten gefährdet werden. Außerdem erklärte sie, wie böswillige Akteure über Drittanbieter-Plattformen schädlichen Code einschleusen und wie schwierig es für Plattformbetreiber ist, solche Bedrohungen rechtzeitig zu erkennen.
Um unsicheren Code automatisiert aufzuspüren, ging Adriana auf drei Methoden ein: Die Statische Analyse (Manuelle Muster), Maschinelles Lernen (Merkmalsbasierte Erkennung) und Deep Learning (Datengetriebene Erkennung).
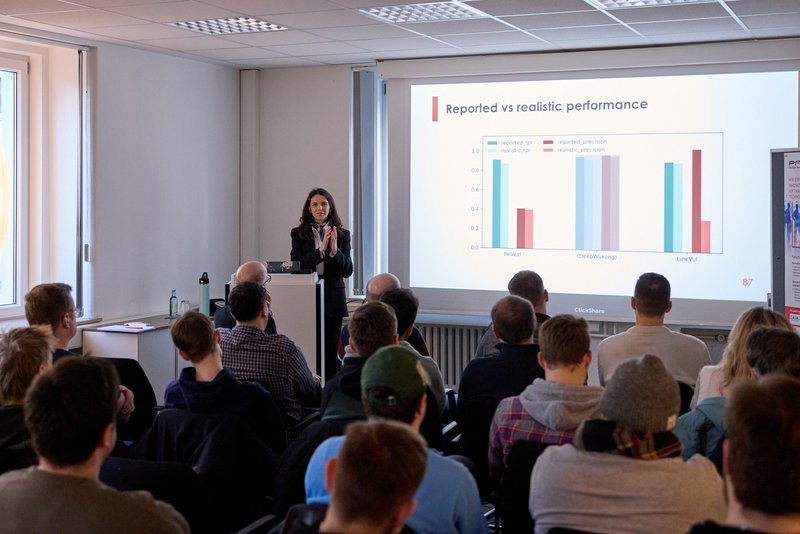
Jede dieser Methoden hat ihre Stärken und Schwächen. Besonders beim Deep Learning gibt es akutell noch große Herausforderungen zu lösen: Die Ergebnisse sind oft nicht ohne Weiteres auf andere Systeme übertragbar. Zudem schneiden die Modelle in der Praxis häufig schlechter ab, als es die vielversprechenden Ergebnisse aus Experimenten vermuten lassen.
Nach dem Vortrag gab es eine offene Fragerunde, in der das Publikum nicht nur mehr über Adrianas Forschung erfuhr, sondern auch über ihren beeindruckenden Werdegang. Während ihrer Promotion an der University of Southern California sammelte sie z.B. wertvolle Industrieerfahrung bei Google Research und GitHub.
Weitere Informationen zur paluno Distinguished Lectures Series finden Sie hier: https://paluno.uni-due.de/aktuelles/veranstaltungen/distinguished-lectures